Die häufigsten Fehler in gewachsenen Firmennetzen
Die häufigsten Fehler in gewachsenen Firmennetzen sind fast immer dieselben: ein flaches Netz ohne Segmentierung, undokumentierte Änderungen, Consumer-Hardware an kritischer Stelle, Switch-Kaskaden statt strukturierter Verkabelung, vergessene Portfreigaben und – vor allem nach Zukäufen – doppelt vergebene IP-Bereiche. Keines dieser Muster entsteht an einem einzigen Tag. Es sind Netze, die über Jahre mitgewachsen sind, ohne dass jemand ausdrücklich dafür zuständig war, sie wieder aufzuräumen.
Flaches Netz ohne Segmentierung
Ein Muster, das in gewachsenen Netzen besonders oft auftaucht: Arbeitsplätze, Server, Drucker, Kameras, Produktionsanlagen und Gäste-WLAN hängen im selben Netzwerksegment und können uneingeschränkt miteinander sprechen. Erkennbar ist das oft schon an einer einzigen Frage: Kann ein Gast-Laptop im WLAN technisch den Server in der Buchhaltung erreichen? Wenn die Antwort ja lautet oder niemand sie sicher beantworten kann, ist das Netz flach. Entstanden ist das selten absichtlich – meist wurde jedes neue Gerät einfach an den nächsten freien Port gehängt, ohne dass jemand bewusst entschieden hat, alles in einem Segment zu betreiben.
- VLANs für Produktion, Büro-IT, Gäste-WLAN und Kameras einrichten, sobald die vorhandenen Switches das unterstützen
- Firewall-Regeln zwischen den Segmenten restriktiv beginnen und erst bei tatsächlichem Bedarf öffnen
- Bestehende Switches vor einem Neukauf prüfen – viele können VLANs bereits, sind nur nicht entsprechend konfiguriert
Undokumentierte Änderungen
Ein zweites, sehr häufiges Muster sind Änderungen, die zwar korrekt umgesetzt wurden, aber nirgendwo festgehalten sind: eine zusätzliche Portfreigabe für ein Projekt, ein manuell gesetztes statisches Routing, eine Sonderregel in der Firewall, die einmalig gebraucht wurde. Jede einzelne Änderung war im Moment sinnvoll – das Problem entsteht erst, wenn sich solche Änderungen über Jahre summieren und niemand mehr weiß, warum eine bestimmte Regel überhaupt existiert. Erkennbar ist das daran, dass im Unternehmen niemand einen aktuellen Netzplan vorlegen kann, der wirklich dem entspricht, was tatsächlich läuft.
- Jede Änderung am Netzwerk in einem zentralen, für mehrere Personen einsehbaren Dokument festhalten
- Bestehende Firewall-Regeln regelmäßig durchsehen und Regeln ohne erkennbaren Zweck gezielt hinterfragen
- Netzplan nach jeder größeren Änderung aktualisieren, nicht erst dann, wenn er ohnehin gebraucht wird
Consumer-Hardware an kritischer Stelle
An Stellen, die eigentlich professionelle Technik brauchen – als zentraler Switch, als WLAN-Access-Point für den gesamten Betrieb, als Firewall am Internetübergang – findet sich in gewachsenen Netzen erstaunlich oft Hardware aus dem Elektronikmarkt. Meist kam sie als schnelle Zwischenlösung ins Netz, etwa weil ein Gerät defekt war und rasch Ersatz gebraucht wurde, und ist nie wieder gegen etwas Passenderes getauscht worden. Erkennbar ist das an fehlendem zentralem Management, an fehlenden Sicherheitsupdates über Jahre oder daran, dass ein Gerät nur über eine App aus dem Consumer-Bereich verwaltet werden kann.
- Kritische Positionen im Netz (zentraler Switch, Firewall, Access Points) mit zentral verwaltbaren Geräten besetzen, die regelmäßig Updates bekommen
- Provisorien nach der Übergangszeit tatsächlich wieder ersetzen, statt sie dauerhaft im Betrieb zu belassen
- Bei Neuanschaffung auf Verwaltbarkeit und Update-Politik des Herstellers achten, nicht nur auf den Preis
Switch-Kaskaden statt strukturierter Verkabelung
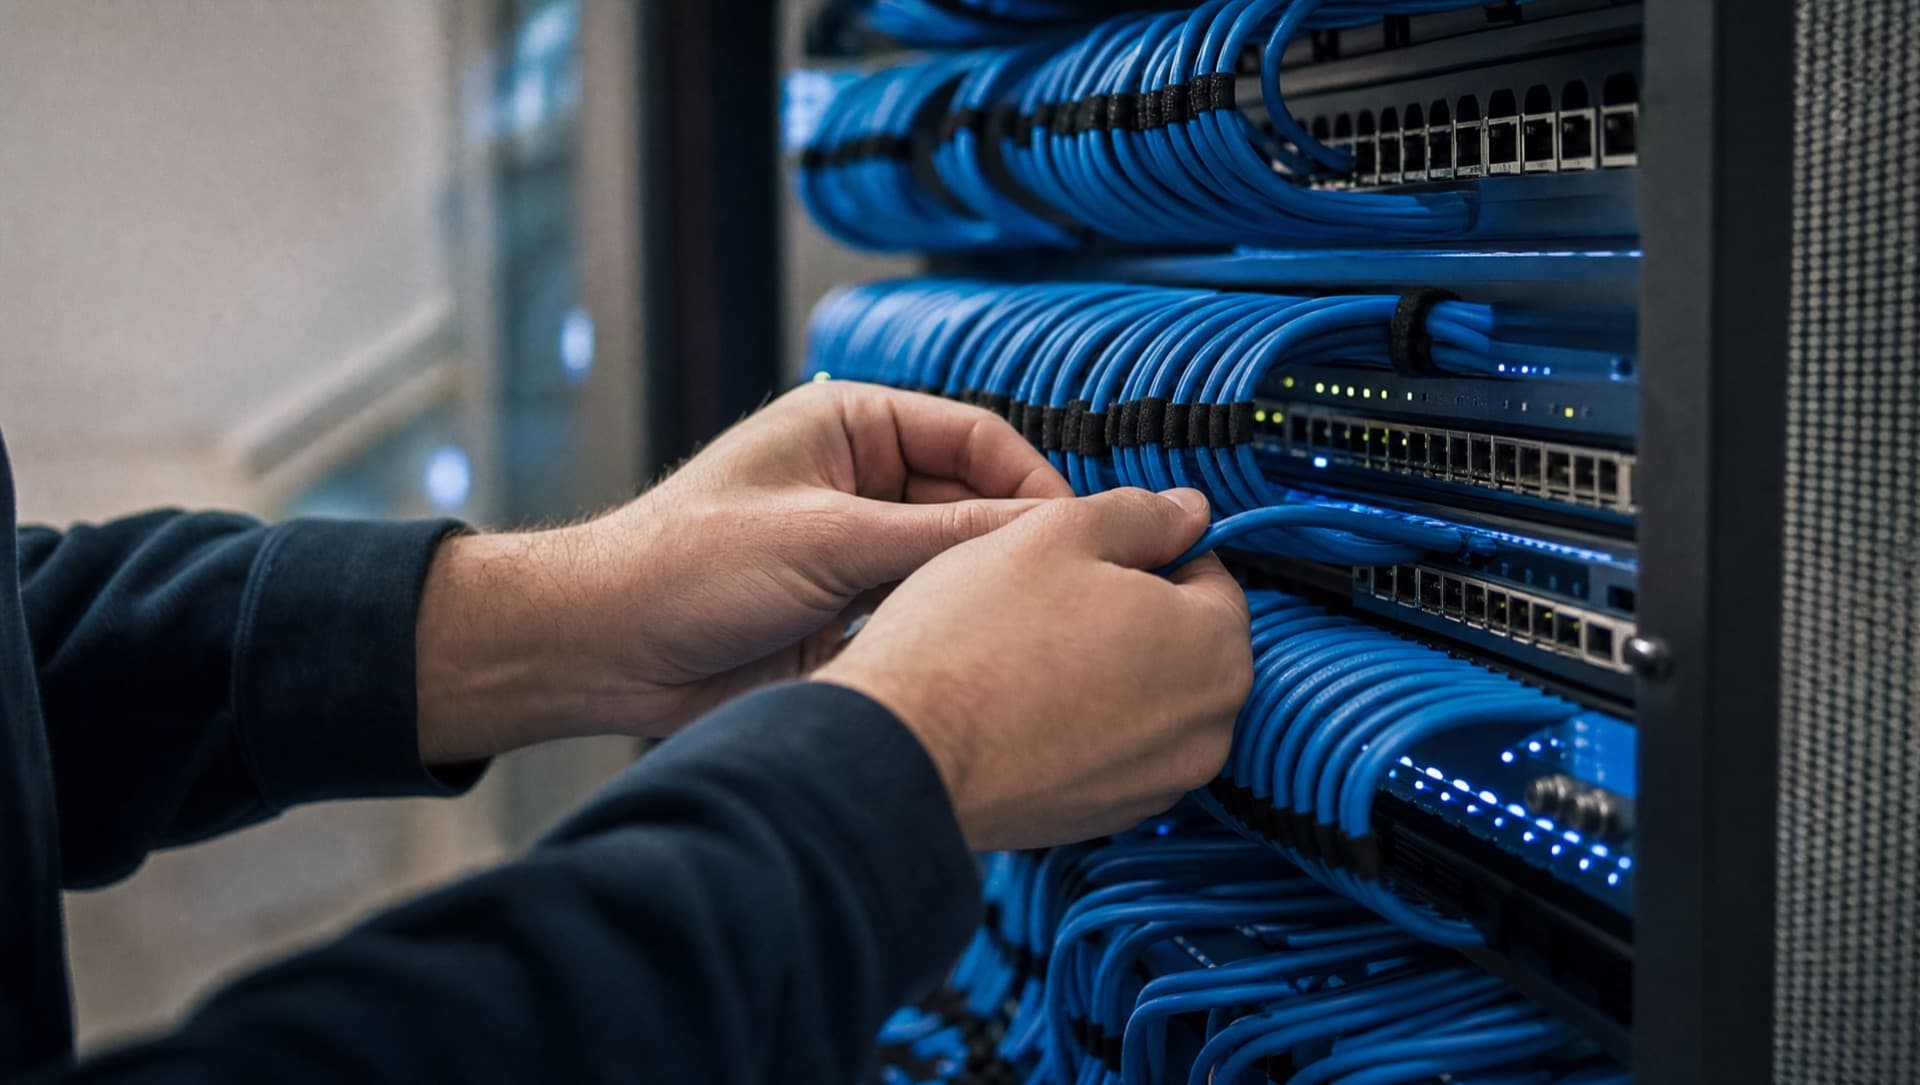
Statt eines strukturierten Verteilers mit klaren Verbindungen zu den einzelnen Bereichen findet sich in gewachsenen Netzen oft eine Kette aus mehreren Switches, die nacheinander aneinanderhängen – Switch A versorgt Switch B, der wiederum Switch C, weil an einer Stelle einfach zu wenige Ports frei waren. Jede einzelne Kaskade wirkt für sich harmlos, in Summe entsteht aber ein Netz, in dem ein einzelner Ausfall in der Mitte der Kette mehrere Bereiche gleichzeitig lahmlegt und die Fehlersuche unnötig kompliziert wird. Erkennbar ist das Muster oft schon optisch: Kabel, die querbeet zwischen Räumen verlaufen, statt an einem zentralen Verteiler zusammenzulaufen.
- Verkabelung auf einen oder wenige zentrale Verteiler zurückführen, statt Switches in Reihe zu schalten
- Bei jeder neuen Kaskade prüfen, ob am zentralen Verteiler stattdessen ein zusätzlicher Port oder Switch sinnvoller ist
- Kritische Bereiche wie Server und Firewall direkt am zentralen Verteiler anschließen, nicht am Ende einer Kaskade
Ein gewachsenes Netz muss nicht weggeworfen werden. Warum wir lieber aufräumen als neu bauen, steht in unserem Standpunkt.
Standpunkt lesenVergessene Portfreigaben
Für ein einzelnes, oft längst abgeschlossenes Projekt wurde eine Portfreigabe in der Firewall eingerichtet – ein externer Dienstleister brauchte kurzfristig Zugriff, eine Testumgebung sollte von außen erreichbar sein. Das Projekt ist vorbei, die Freigabe bleibt bestehen, weil niemand sie aktiv wieder schließt. Über Jahre sammeln sich so offene Ports an, die niemand mehr braucht, die aber jeder findet, der von außen gezielt nach Schwachstellen sucht. Erkennbar ist das an einer Firewall-Konfiguration, die deutlich mehr offene Regeln enthält, als sich mit aktuell tatsächlich laufenden Diensten erklären lässt.
- Alle Portfreigaben regelmäßig gegen tatsächlich benötigte Dienste abgleichen
- Freigaben von Anfang an mit einem Enddatum oder einem klaren Anlass versehen, der eine spätere Prüfung auslöst
- Nicht mehr zuordenbare Regeln nicht stehen lassen, sondern gezielt testen und danach schließen
Doppelt vergebene IP-Bereiche nach Zukäufen
Besonders nach der Übernahme eines weiteren Standorts oder Unternehmens taucht ein Muster auf, das im Alltag oft übersehen wird: Beide Netze wurden unabhängig voneinander mit denselben privaten IP-Bereichen aufgebaut. Solange beide getrennt laufen, fällt das nicht auf – sobald aber eine Verbindung zwischen den Standorten hergestellt werden soll, etwa für eine gemeinsame Datenablage oder eine zentrale Telefonanlage, kollidieren die Adressbereiche und nichts funktioniert wie geplant. Erkennbar ist das Risiko schon vor der eigentlichen Anbindung, sobald man die IP-Pläne beider Standorte nebeneinanderlegt.
- Vor jeder Anbindung eines weiteren Standorts die IP-Bereiche beider Netze vergleichen
- Bei Zukäufen frühzeitig einen gemeinsamen Adressplan festlegen, statt die Kollision erst bei der Anbindung zu entdecken
- Neue Standorte von Anfang an mit einem unternehmensweit abgestimmten IP-Schema aufbauen
In der Praxis treten diese Fehler selten einzeln auf. Ein Netz, das seit Jahren ohne festen Ansprechpartner gewachsen ist, zeigt meist mehrere dieser Muster gleichzeitig – und genau das macht eine strukturierte Bestandsaufnahme vor jeder größeren Änderung so wichtig.
Was tun, wenn Sie mehrere dieser Muster wiedererkennen?
Keines dieser Muster lässt sich an einem Nachmittag beheben, und keines rechtfertigt, das gesamte Netz von Grund auf neu aufzubauen. Der sinnvollere Weg ist eine Bestandsaufnahme, die zunächst nur beschreibt, was tatsächlich vorhanden ist – Geräte, Verkabelung, Firewall-Regeln, IP-Bereiche –, gefolgt von einer Priorisierung nach Risiko und laufendem Betrieb. Zugänge und offene Ports lassen sich meist mit wenig Aufwand bereinigen, Segmentierung und strukturierte Verkabelung sind größere Vorhaben, die sich aber schrittweise umsetzen lassen, ohne den Betrieb zu unterbrechen.
Wie NDVDL ein gewachsenes Netz übernimmt
NDVDL übernimmt gewachsene Netze von KMU in Österreich und der Slowakei, oft nach einem Dienstleisterwechsel oder wenn die bisher zuständige Person nicht mehr verfügbar ist. Wir kommen vor Ort, erfassen Geräte, Verkabelung, Firewall-Regeln und IP-Bereiche und dokumentieren den Ist-Zustand, bevor wir etwas ändern. Danach bekommen Sie einen schriftlichen Vorschlag, welche Punkte zuerst bereinigt werden und welche in Etappen folgen.
Die Umsetzung erfolgt schrittweise im laufenden Betrieb. Danach bleiben wir als fester Ansprechpartner zuständig: Wartung, Updates, Änderungen und eine Dokumentation, die Ihnen gehört. So wachsen die beschriebenen Muster nicht nach ein paar Jahren wieder nach. Wer ohnehin überlegt, die IT komplett auszulagern, hat mit dieser Bestandsaufnahme die Grundlage für die Entscheidung bereits auf dem Tisch.
Sie haben beim Lesen mehr als ein Muster wiedererkannt? Schreiben Sie uns kurz, wie Ihr Netz gewachsen ist – wir vereinbaren einen Termin vor Ort und zeigen Ihnen danach schriftlich, wo Sie stehen.
Termin vor Ort vereinbarenHäufige Fragen
Fragen zu Ihrer IT-Infrastruktur?
Sprechen Sie direkt mit unserem Team — unverbindlich und ohne Umwege.